Antes de darle tu vault a un agente, habla del sandbox
Un creador de contenido conectó su negocio entero a Claude y grabó un vídeo enseñándolo. Seis días después publicó otro contando lo que se le había roto.
No hace falta ser adivino. Cuando le das a un agente las llaves de todo, algo se rompe. La única pregunta es qué, y si te enteras antes o después de que pase.
Y aquí es donde la conversación se pone interesante. Porque casi todo el entusiasmo de estas semanas va por delante del perímetro. Enseñamos lo que el agente puede hacer. Casi nadie enseña lo que debería no poder tocar.
¿Es tu agente un becario de confianza?
Cuando conectas un modelo a tu sistema real, tu vault, tu correo, tus ficheros, hay una tentación muy humana: tratarlo como a alguien de confianza. Le enseñas la casa entera y le dices que se maneje.
Malo.
Un agente no es un becario listo. Es más bien un fontanero al que dejas solo en casa con el juego de llaves completo. Probablemente arregle el grifo. Pero no sabes en qué habitaciones va a entrar mientras tú no estás, ni qué va a tocar por el camino, ni si alguien le ha metido una nota en el bolsillo con instrucciones que no son tuyas.
Ese “alguien” existe. Un agente que lee tu correo o navega la web puede tragarse instrucciones escondidas en el propio contenido que procesa. La orden maliciosa no viene de ti: viene de un email, de una página, de un fichero que el agente abre creyendo que solo lo está leyendo. Le das acceso para que trabaje y resulta que el trabajo incluía obedecer a un tercero.
Por eso la pregunta correcta no es ¿qué puede hacer este agente?. Es ¿qué pasa el día que haga lo que no debe?.
Sandbox: la palabra que faltaba en la fiesta
La respuesta técnica lleva nombre viejo y esta semana ha vuelto al centro: sandbox.
Simon Willison lo enseñó de la forma más limpia que he visto. Su smolmachines es, en sus palabras, un sitio para ejecutar Python y JavaScript que no te fías. No confías en el código, así que lo encierras. Lo dejas correr en una habitación sin ventanas: puede hacer su cálculo, pero no puede salir a tu disco, ni a tu red, ni a tus secretos.
Un sandbox es eso. Los bastidores del teatro. El público ve la función. El actor puede improvisar todo lo que quiera en el escenario. Pero no cruza a la calle vestido de romano ni se lleva la caja de la taquilla. Hay un límite físico entre lo que el agente hace y el resto de tu vida digital, y ese límite no depende de que el agente se porte bien. Depende de que la pared exista.
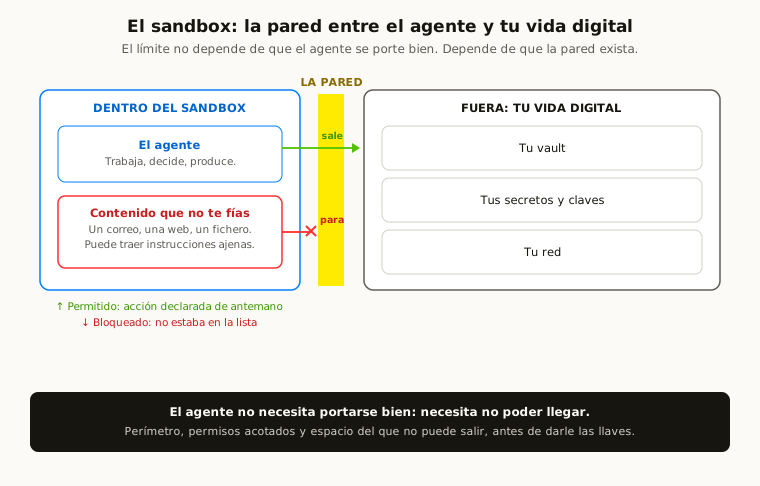
El límite no depende de que el agente se porte bien. Depende de que la pared exista.
La diferencia entre un sistema serio y una demo es exactamente esa pared.
El perímetro se dibuja con un fichero, no con buenos deseos
Lo prometedor es que esto está madurando rápido, y no en dirección a más humo, sino a más control. Dos señales de esta misma semana:
- La comunidad de Claude Code pidiendo soporte para AGENTS.md: un fichero donde le dices al agente, por escrito y por adelantado, cómo debe comportarse en tu proyecto. Las reglas de la casa clavadas en la puerta.
- OneCLI, un harness open source para correr agentes en sandbox dentro de un equipo. No un agente suelto: un agente con perímetro, pensado para que varias personas lo usen sin que cada una tenga que rezar.
Fíjate en el patrón. La industria no está pidiendo agentes más listos. Está pidiendo agentes más encerrados. Reglas explícitas, permisos acotados, un espacio del que no pueden salir.
Es la diferencia entre dejar a alguien firmar en tu nombre y darle un poder notarial con las cláusulas bien escritas. Lo segundo no es desconfianza. Es cómo funcionan las cosas que duran.
Lo que aprendes cuando el agente lleva meses encendido
Yo esto no lo cuento de oídas.
Tengo agentes trabajando sobre mi vault de Obsidian en un Mac Mini que no se apaga. No es un experimento de fin de semana ni una demo para un vídeo. Es un sistema en producción, encendido, haciendo cosas de verdad mientras yo duermo.
Y hace 25 años ya programaba líneas robotizadas de soldadura para General Motors. Robots que, si les dabas una instrucción mal acotada, no te devolvían un error bonito en pantalla: movían una tonelada de acero donde no debían. Ahí aprendes rápido una cosa. El perímetro no es lo que añades al final si sobra tiempo. Es lo primero que dibujas.
Con los agentes es igual, solo que el acero ahora es tu conocimiento.
¿Qué carpetas puede leer? ¿Cuáles puede escribir? ¿Puede salir a internet o vive en su habitación cerrada? ¿Qué pasa si un fichero que procesa trae instrucciones envenenadas? Esas preguntas no son la letra pequeña. Son el diseño.
Conectar tu vida entera a un agente en un vídeo de diez minutos es fácil. Que siga funcionando, y sin filtraciones, seis meses después es otra cosa. Y esa otra cosa es la única que importa.
El siguiente paso no es más potencia
Si estás metiendo agentes en tu sistema real, y cada vez somos más, el trabajo de esta temporada no es buscar el modelo más potente. Es dibujar la pared.
Empieza por lo aburrido: qué toca y qué no toca cada agente. Escríbelo en un fichero, no lo dejes en tu cabeza. Encierra lo que no controlas, el código de fuera, el contenido que procesa, en su sandbox. Trata cada permiso que concedes como una llave que tendrás que recuperar.
El entusiasmo de conectarlo todo es legítimo. Yo lo comparto. Pero la parte que se cuenta poco, la del perímetro, es la que separa un sistema que aguanta años de uno que se rompe en directo y da para un segundo vídeo.
Antes de darle tu vault a un agente, hazte una pregunta de fontanero, no de ingeniero: cuando me dé la vuelta, ¿en qué habitaciones puede entrar?
Si no sabes la respuesta, todavía no le des las llaves.